Melanjutkan Bagian 1, Saya pernah belajar di *International Law Enforcement Academy (ILEA)* Bangkok, dengan konsentrasi diklat Security facility and personil VVIP. Saya diajarkan dan dilatih tentang CARA MELINDUNGI KOMUNIKASI PEJABAT dari sadapan (intercept) dari serangan lawan. mengenai kasus penyadapan para Kepala Negara, pertanyaan terpenting bagi kita di Indonesia adalah: *Mengapa para pejabat tinggi tidak menyadari bahwa HP mereka sedang disadap? Dan bagaimana cara mencegahnya?*
*1. MENGAPA PEJABAT TIDAK SADAR SEDANG DISADAP?*
• *HP Terlihat 100% Normal:* Jika disadap lewat jaringan operator (_LIMS_), proses penyadapan terjadi di ruang server pusat. HP pejabat tidak akan panas, baterai tidak boros, dan tidak ada suara “klik” atau dengungan. Bahkan jika HP diperiksa oleh ahli IT, hasilnya akan tampak bersih.
• *Enkripsi WhatsApp Tidak Selalu Aman:* Banyak pejabat merasa aman berbicara lewat WhatsApp Call atau Chat karena ada fitur _End-to-End Encryption_. Padahal, jika HP sudah disusupi _spyware_ seperti *Pegasus*, pelaku langsung membaca layar dan merekam suara dari mikrofon HP sebelum pesan tersebut sempat dienkripsi.
• *HP di Meja Rapat = Alat Rekam Musuh:* Meskipun pejabat sedang tidak menelepon, HP yang sudah terinfeksi _spyware_ dapat diaktifkan mikrofonnya dari jarak jauh untuk menyiarkan seluruh pembicaraan tatap muka di ruang kerja atau kamar pribadi.
—
*2. MENGAPA PEJABAT TINGGI & KEPALA DAERAH MENJADI TARGET UTAMA?*
Pejabat Kementerian/Lembaga, Gubernur, Bupati, Wali Kota, pimpinan DPRD, hingga Kepala Dinas adalah pemegang kunci *kebijakan anggaran (APBN/APBD), perizinan lahan/tambang, pengadaan barang dan jasa, serta mutasi jabatan*.
Satu bocoran percakapan dari HP pejabat daerah atau pusat dapat bernilai miliaran rupiah bagi mafia proyek, spekulan ekonomi, maupun kelompok berkepentingan.
—
✅ *3. ENAM LANGKAH DISIPLIN PENGAMANAN KOMUNIKASI BAGI PEJABAT*
Untuk menjaga kedaulatan informasi negara dan daerah, setiap pejabat disarankan menerapkan protokol dasar berikut:
1️⃣ *Jangan Bahas Hal Rahasia via Telepon Seluler Biasa (GSM):*
Panggilan telepon biasa (seluler) dan SMS adalah jalur yang paling mudah disadap secara massal melalui server jaringan. Gunakan jalur komunikasi terenkripsi yang terverifikasi untuk koordinasi sensitif.
2️⃣ *Sterilkan Ruang Rapat Strategis dari HP (Zero-Phone Policy):*
Saat menggelar rapat terbatas atau membicarakan kebijakan krusial, terapkan aturan seluruh peserta (termasuk staf dan ajudan) wajib menyimpan HP di luar ruangan atau di dalam kotak kedap sinyal (_Faraday box_).
3️⃣ *Pisahkan Perangkat (HP) Urusan Dinas, Pribadi, dan Publik:*
Jangan mencampur nomor yang disebar ke masyarakat/relasi bisnis dengan perangkat yang digunakan untuk komunikasi strategis pemerintahan.
4️⃣ *Matikan & Nyalakan Ulang (Restart) HP Setiap Hari:*
Biasakan mematikan HP selama 5 menit setiap pagi atau malam. Langkah sederhana ini efektif menghapus _spyware_ modern yang bersembunyi sementara di memori berjalan (RAM) perangkat.
5️⃣ *Selalu Perbarui Sistem Operasi & Aktifkan Proteksi Ekstra:*
Jangan pernah menunda _Update Software_ di iPhone maupun Android karena pembaruan tersebut menutup celah keamanan (_zero-day_) yang biasa dipakai peretas. Aktifkan fitur *Lockdown Mode* (di iPhone) atau *Advanced Protection* (di Android) untuk perangkat pejabat.
6️⃣ *Lakukan Sweeping Berkala Bersama Otoritas Resmi:*
Koordinasikan pemeriksaan keamanan sinyal dan penyapuan alat sadap fisik (_sweeping_) secara berkala di ruang kerja, rumah dinas, dan mobil operasional bersama Badan Siber dan Sandi Negara (*BSSN*) atau fungsi Persandian Daerah (*Diskominfo*).
Mari jaga kerahasiaan informasi strategis negara mulai dari kedisiplinan komunikasi kita sehari-hari. *Waspada sebelum disadap!* 🇮🇩🔒
*Salam Meningkatkan Kewaspadaan Nasional*
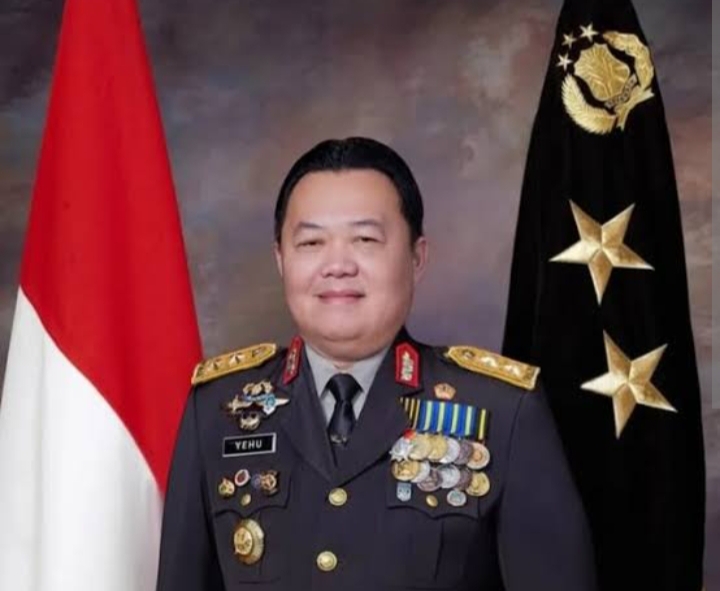
*Irjen Pol (P) Dr. Drs. Yehu Wangsajaya, M.Kom.*
*Jenderal Bersahaja*
_(Pemerhati Keamanan & Ketahanan Nasional, Futurolog & Inovator IT)_
*Penulis Buku* : *Meningkatkan Kewaspadaan Nasional terhadap Proxy War*